情報提供:
AIを活用したサイバーセキュリティ企業の株式会社NTP(本社:東京都品川区、代表:齋藤侑治)は、自律型AIエージェントによるペネトレーションテストサービス「NeSC(ネスク)」を、30社限定の特別価格で提供するキャンペーンを開始します。
NeSCは、複数のAIエージェントが攻撃者と同じ視点でWebアプリケーションやAPIを自律的に探索し、「実際に悪用できる脆弱性」だけを実証(PoC)付きで報告する脆弱性診断サービスです。ログイン後の画面や管理APIなど、従来型の脆弱性スキャナが届きにくい認証の内側まで検査します。例えば従来型スキャンで脆弱性0件と判定されたSaaSシステムから、脆弱性を14件超発見した実績があります。
2026年9月下旬以降、不正アクセスによる数百万件規模の個人情報漏えいの公表が相次ぎ、10月9日には政府が事業者に脆弱性への速やかな対策を要請しました。企業のAI時代でのサイバー攻撃に対する防御力向上のために本キャンペーンを実施します。
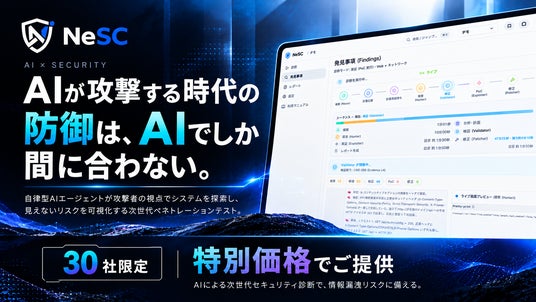
キャンペーン概要(詳細は後述)
・対象:自社でWebサービス・SaaS・会員サイトなどを運営する企業
・定員:30社
・内容:NeSCによるペネトレーションテストを特別価格で提供
・申込:https://n-t-p.io/contact
・NeSCプロダクトページ:https://n-t-p.io/nesc
■ 背景:2026年9月下旬から、数百万件規模の情報漏えいが連日公表。政府も対策を要請
2026年9月下旬以降、不正アクセスによる数百万件規模の個人情報漏えいの公表が相次いでいます。10月9日には政府が、大量の個人情報を扱う事業者に脆弱性への速やかな対策を要請しました。
- 大手旅行予約サイト(10月9日公表):管理機能の不正操作により、約1,464万件が対象
- 大手中古品チェーン(10月9日公表):会員管理システムへの不正アクセスにより、最大約643万件が対象
- 大手カーシェアリング(9月25日〜公表):Webシステムへの不正アクセスにより、約660万件が対象
- 研究用原子炉の利用手続きサイト(10月1日公表):攻撃者が作成したIDでログインした後にデータを取得、2,419件が対象
侵入口の多くは、管理機能やログイン後の画面、APIなど「外から見える入口の奥」です。個人情報保護委員会も10月7日、ログイン済みの攻撃者によるAPI悪用を典型事例に加えました。サイバー攻撃へのAI悪用も指摘される中、年数回の従来の脆弱性診断や表層のスキャンだけでは、こうした弱点を見つけきれません。
■ NeSCとは:AIエージェントが攻撃者視点で検証するペネトレーションテスト
NeSCは、株式会社NTPが開発した自律型AIエージェントによるペネトレーションテストサービスです。複数のAIエージェントが並行して休みなく攻撃面を探索し、人手では難しい網羅性と反復回数を、一貫した精度で実現します。
特長1:認証の内側まで深く探索する
セッションを維持したままログイン後の画面や内部エンドポイントを検査し、表層スキャンでは到達できない管理APIまで診断します。重大な欠陥が潜みやすいのは、ログインした先の領域です。
特長2:弱点を攻撃者のように「連鎖」させる
守るべき重要資産(個人情報・決済・管理権限など)を先に把握し、単体では軽微な弱点同士をつないで、実際にどこまで侵入できるかを検証します。ビジネスインパクトに直結した攻撃経路として提示します。
特長3:悪用できることを実証(PoC)し、誤検知を抑える
安全な形で悪用を再現し、証拠とともに報告します。所見には10段階の確証度(L1 疑い〜L8 攻撃実証〜L10 修正検証済み)を付与するため、担当者は「本当に危ないもの」から対応できます。
準拠フレームワーク:ISO/IEC 27001:2022 Annex A、OWASP Top 10、OWASP Testing Guide、PTES、NIST SP 800-115、CVSS
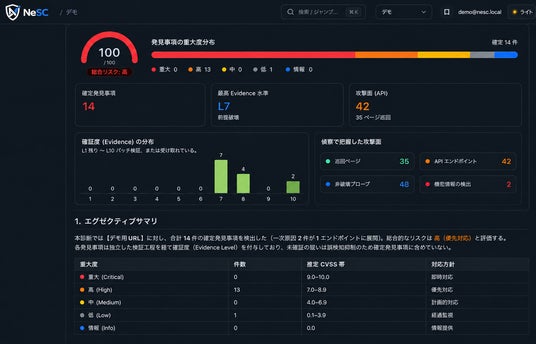
従来型脆弱性スキャナ(DAST)とNeSCの違い
スキャナが「網羅の幅」を担うなら、NeSCは「攻撃の深さと実証」を担います。両者は置き換えではなく補完関係にあります。
従来型スキャナは、既知のパターンと照合して幅広く点検するのが得意です。一方で、ログイン後の領域や弱点の組み合わせには踏み込みにくく、「実際に悪用できるか」までは示せません。NeSCは攻撃者の視点で認証の内側まで探索し、複数の弱点をつないだ攻撃経路を、実証(PoC)と確証度付きで報告します。
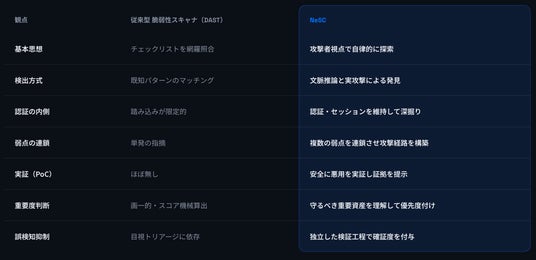
■ 導入事例:「問題なし」と判定された対象から、悪用可能な脆弱性を発見
NeSCは、チェックリスト型の診断やAIコードレビューで「検出0件」だった対象から、実際に悪用しうる脆弱性を実証付きで発見しています。
- HR系組織管理SaaS(数百社以上・数万人以上が利用):従来型スキャンでは0件でしたが、NeSCは脆弱性を14件超発見しました。スキャンが到達できなかった認証の内側まで探索し、悪用しうるリスクを実証付きで洗い出しています。
- 人材マッチングサイト(履歴書など会員の個人情報を扱う):AIコードレビューでは0件でしたが、NeSCは脆弱性を14件発見しました。コードを読むだけでは見えない、稼働中のアプリケーションの振る舞いを検査した結果です。
- WordPress構築のメディアサイト(数千以上の記事と会員登録機能):NeSCは脆弱性を5件発見しました。広く使われるCMSでも、会員登録機能を含む実際の構成次第でリスクが残ることを確認しています。
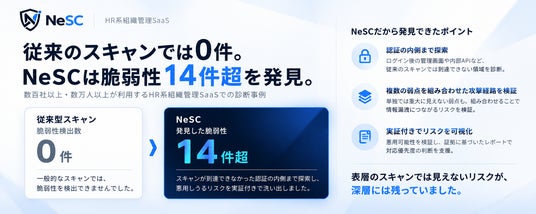
■ 30社限定 特別価格キャンペーン概要
まずはお試しで始められるように、30社に特別価格でNeSCのペネトレーションテストを提供します。定員に達し次第、期間内でも受付を終了します。
- 名称:NeSC 導入30社限定 特別価格キャンペーン
- 定員:30社
- 対象:Webアプリケーション、SaaS、会員サイト、EC、APIなどを自社で運営・開発する法人
- 診断対象:1社につき1システム(例:Webアプリ1件)
- 提供内容:AIエージェントによる自律探索、認証後領域の診断、診断報告書
- 申込方法:お問い合わせフォーム(https://n-t-p.io/contact)で「NeSCの導入について」を選択
お申し込みから報告までの流れ
- お問い合わせフォームから申込
- オンラインヒアリング(診断対象・スコープの確定)
- 診断範囲の決定と診断を実施
- 診断報告書の納品
■ よくある質問(FAQ)
Q. NeSCはどのような脆弱性診断サービスですか?
A. 自律型AIエージェントが攻撃者の視点でWebアプリケーションやAPIを探索し、実際に悪用できる脆弱性だけをPoC(実証)付きで報告するペネトレーションテストサービスです。
Q. 従来の脆弱性スキャナ(DAST)とは何が違いますか?
A. 従来型スキャナは既知パターンとの照合で網羅性を担います。NeSCはログイン後の領域まで踏み込み、複数の弱点を連鎖させた攻撃経路を構築し、悪用可能性を実証する点が異なります。両者は補完関係にあります。
Q. 本番環境に診断して、サービスに影響はありませんか?
A. 診断対象は、本番環境から分離した検証環境となります。NeSCは実際の攻撃を模した検査と悪用の再現(PoC)を行うため、検証環境ではデータの削除・改変・停止などが生じる場合があります。
Q. ISMS(ISO/IEC 27001)の監査対応に使えますか?
A. 報告書には、発見事項、確証度、CVSSによるリスク評価、再現手順、対策の推奨を記載します。社内利用のほか、監査人・取引先・委託先などセキュリティ対策に関わる第三者への提出にもご利用いただけます。
Q. ペネトレーションテストの費用はどのくらいですか?
A. 本キャンペーンでは30社に特別価格でご提供します。対象システムの規模により異なるため、お問い合わせフォームよりご相談ください。
Q. 脆弱性診断を一度も実施したことがなくても申し込めますか?
A. はい。ヒアリングで診断対象とスコープを一緒に決めるところから支援します。
■ 株式会社NTPについて
最先端の技術と高度な専門知識を融合し、サイバーセキュリティ領域における革新的なソリューションを提供するテクノロジー企業です。
会社名:株式会社NTP
代表者:齋藤侑治
所在地:〒141-0021 東京都品川区上大崎3丁目14番34号 プラスワン402
事業内容:サイバーセキュリティ事業(NeSC)、業務自動化・AIガバナンス事業(NeoBO)
URL:https://n-t-p.io/
NeSCプロダクトページ:https://n-t-p.io/nesc
本件に関するお問い合わせ
・サービス・キャンペーンについて:お問い合わせフォーム